
La supervision d'agents devient une catégorie : qui a fait quoi, avec quelles données, pour quel coût
Classie Supervise, Gurucul AI Risk and Response et l'Agentic SOC de Zscaler ont fait de la supervision des agents IA une catégorie de produits à l'automne 2026. Voici les cinq questions auxquelles la supervision doit répondre, et comment une gateway y répond en ligne plutôt qu'après coup.
À retenir
- 1La supervision d'agents est désormais une catégorie de produits : Classie Supervise (1er octobre 2026), Gurucul AI Risk and Response (24 septembre 2026) et l'Agentic SOC de Zscaler (9 septembre 2026) visent tous la visibilité et le contrôle en temps réel des agents IA.
- 2La supervision se résume à cinq questions : qui a initié l'action, ce que l'agent a fait, quelles données il a touchées, combien cela a coûté et si on peut l'arrêter.
- 3L'observation après coup répond aux quatre premières. Seul un point de contrôle en ligne répond à la cinquième avant les dégâts, et c'est aussi le seul endroit où appliquer les budgets avant que l'argent ne soit dépensé.
- 4Odock répond aux cinq dans la gateway : principals des virtual keys et headers d'identité agent, usage records et traces de flow, SafetySec et filtres de payload MCP, budgets réservés avant l'appel, et nœuds Abort, gates d'approbation, plafonds de boucles et révocation de clés.
- 5Outils de supervision et gateway sont complémentaires : la gateway applique et produit les preuves ; les plateformes de supervision, SIEM et SOC les consomment via plugins et webhooks.
Au cours des deux premières semaines d'octobre 2026, les agents sont entrés dans les outils utilisés toute la journée : l'agent de travail Gemini de Google dans Gmail, Drive, Docs et Agenda ; Work IQ de Microsoft qui connecte les agents Copilot aux données live de Dynamics 365 ; des agents Webex qui rejoignent les réunions ; SAP Joule qui devient une couche de travail agentique. Une nouvelle catégorie de produits est arrivée avec eux. Classie a lancé Supervise pour suivre, contrôler et rendre compte des agents d'entreprise en temps réel. Gurucul a lancé AI Risk and Response. L'Agentic SOC de Zscaler a présenté la supervision des agents comme une exigence de sécurité centrale. Cet article résume ce à quoi la supervision d'agents doit répondre, et pourquoi les réponses sont les plus solides quand elles viennent de la gateway par laquelle passe déjà chaque appel d'agent.
Les agents sont entrés dans le travail quotidien, et la supervision a suivi
Octobre 2026 est le mois où les agents ont cessé d'être un produit à part pour devenir une fonction des outils déjà utilisés. Google a présenté un agent de travail Gemini qui opère dans Gmail, Drive, Docs et Agenda. Microsoft a commencé à déployer Work IQ en preview, qui connecte Copilot et les agents autonomes aux données live de Dynamics 365 et Power Platform. Cisco a permis aux agents de rejoindre espaces, réunions et appels Webex pour mener des tâches en plusieurs étapes. SAP a étendu Joule en couche de travail agentique.
Chacun de ces lancements élargit ce qu'un agent peut lire et faire dans une entreprise. Et dans les mêmes semaines, une nouvelle catégorie de produits est apparue pour les surveiller :
- Classie Supervise, disponible depuis le 1er octobre 2026, surveille les agents autorisés et non autorisés pendant leur exécution et applique la policy en temps réel. Son transcript runtime enregistre qui a initié l'activité, ce que l'agent a fait, quelles données il a consultées, ce que cela a coûté et la chaîne de traçabilité, avec des règles appliquées en ligne via Open Policy Agent.
- Gurucul AI Risk and Response, annoncé le 24 septembre 2026, relie l'activité IA de Claude, Gemini, ChatGPT, Azure AI Foundry et Microsoft 365 Copilot aux données d'identité pour la détection et la réponse. Sa fonction de blocage des interactions IA risquées est encore en preview.
- L'Agentic SOC de Zscaler, lancé le 9 septembre 2026, a été lu par les analystes comme le signal que la supervision des agents est passée de niche de startups à exigence d'entreprise.
L'urgence est réelle. La couverture du lancement de Zscaler cite l'étude de SailPoint selon laquelle 79 % des organisations déploient des agents IA mais seulement 2 % disposent de la sécurité d'identité pour les protéger, ainsi que la prévision de Gartner selon laquelle plus de 40 % des projets d'IA agentique seront annulés d'ici 2027, en grande partie à cause d'échecs de sécurité et de gouvernance.
Les cinq questions auxquelles tout outil de supervision tente de répondre
Sans le vocabulaire marketing, la supervision d'agents se résume à cinq questions. Le transcript runtime de Classie en reprend presque exactement la liste :
1. Qui l'a initié ? Quelle personne, équipe, workload ou autre agent a lancé cette chaîne d'actions ? 2. Qu'a-t-il fait ? Quels modèles a-t-il appelés, quels outils, avec quel résultat ? 3. Quelles données a-t-il touchées ? Qu'est-ce qui est sorti du périmètre, qu'est-ce qui est revenu, qu'est-ce qui a été masqué ? 4. Combien cela a-t-il coûté ? En tokens, en argent, et sur quel budget ? 5. Peut-on l'arrêter ? Avant l'action, pas après le rapport d'incident.
La plupart des outils de monitoring répondent aux quatre premières après coup. La cinquième est différente : seul un composant placé sur le chemin de l'action peut y répondre. Et la quatrième a en pratique la même propriété, car un coût découvert sur une facture est un coût qu'on ne peut plus éviter.
Pourquoi les réponses doivent venir du chemin de la requête
Les agents dépensent de l'argent et agissent désormais via deux types d'appels : les appels de modèles et les appels d'outils. Si les deux passent par une même gateway, celle-ci est le seul composant qui voit chaque étape avec tout son contexte, avant que le système upstream ne l'exécute.
Cela change ce que la supervision peut faire :
- Refuser plutôt qu'alerter. Un appel d'outil hors du grant de l'agent n'atteint jamais le serveur MCP.
- Masquer plutôt que signaler. Les valeurs sensibles sont retirées avant que le prompt ne sorte, pas découvertes lors d'une revue de logs.
- Réserver plutôt que réconcilier. Le budget est réservé avant l'appel provider, si bien que des agents concurrents ne peuvent pas dépasser une fenêtre.
- Mettre en pause plutôt que faire un post-mortem. Les actions à fort impact attendent une décision d'approbation et échouent fermées si l'approbateur est indisponible.
La dimension coût n'est pas secondaire. Gartner a averti en août 2026 que le coût d'inférence des workflows agentiques sera multiplié par plus de cinq en deux ans malgré la baisse du prix des tokens, et que les agents de raisonnement avancés peuvent coûter jusqu'à 150 fois plus par tâche qu'un chatbot basique. Un programme de supervision incapable de plafonner la dépense en temps réel n'est qu'un demi-programme.
Comment Odock répond aux cinq questions
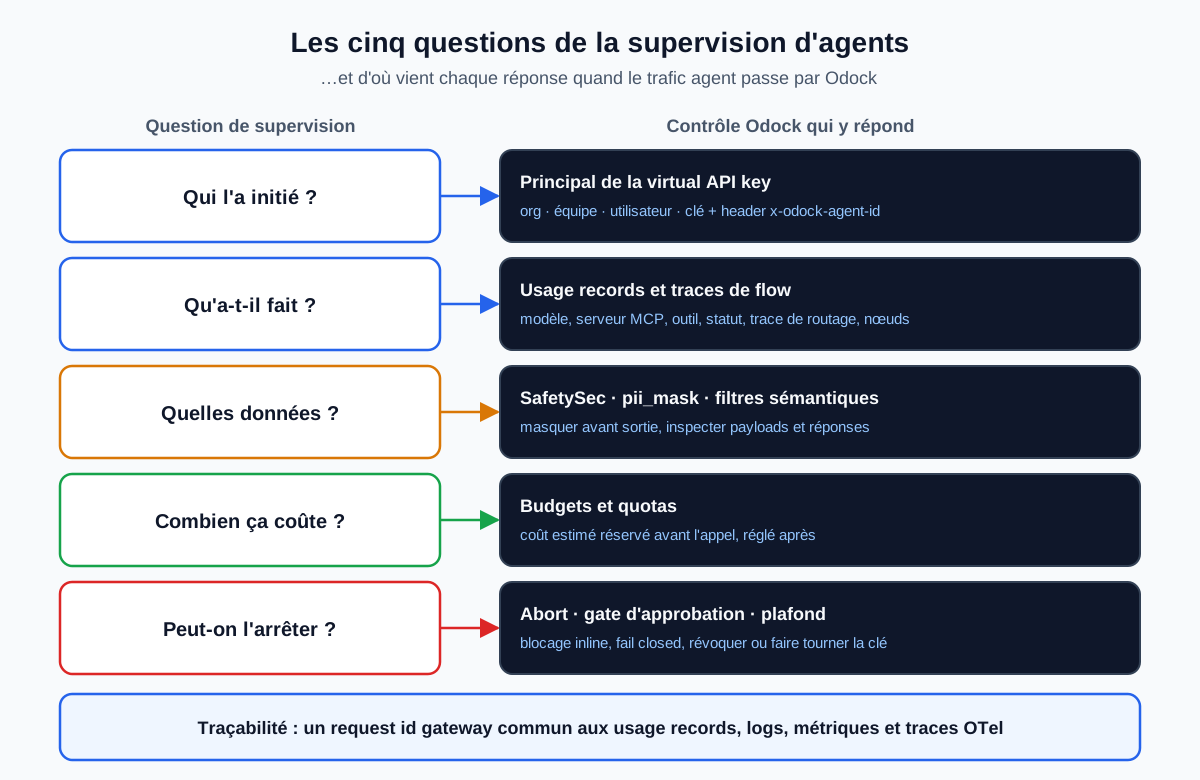
Qui l'a initié
Chaque appel à Odock porte une virtual API key, et chaque clé correspond à un principal : organisation, équipe optionnelle, utilisateur optionnel et la clé elle-même. Émettez une clé par agent ou par workload plutôt qu'une par application, et le « qui » cesse d'être une supposition.
Les agents qui agissent pour le compte d'autres ont besoin de plus qu'une clé. Le template de flow intégré Agent identity and loop ceiling d'Odock exige les headers x-odock-agent-id et x-odock-agent-iteration sur le trafic agent et rejette les requêtes qui ne les portent pas : chaque étape d'une chaîne est attribuée à un agent nommé et à une position dans son exécution.
Ce qu'il a fait
Odock écrit un usage record pour chaque appel à la gateway : principal, provider et modèle résolus, statut HTTP, latence, request id gateway, tokens, coût, trace de routage indiquant les candidats essayés, et résultats des plugins et de la sécurité attachés à l'appel. Prompts, réponses et credentials ne sont jamais écrits dans un usage record.
Les appels d'outils MCP disposent de usage records MCP avec serveur, outil, statut et coût. Chaque exécution Flow Studio laisse une trace nœud par nœud (nœud, résultat, durée) attachée aux preuves de la requête. Métriques, logs et traces alimentent la stack d'observabilité LGTM via OpenTelemetry.
Quelles données il a touchées
Trois couches traitent les données avant et après l'appel upstream :
- SafetySec détecte l'injection de prompt et les schémas de jailbreak, masque secrets et valeurs de type PII dans les requêtes et réponses, et détecte les fuites de données dans la sortie des modèles.
- Les filtres sémantiques MCP inspectent les payloads d'appels d'outils avant exécution, et l'injection de l'auth upstream garde les credentials des outils dans Odock : les agents ne les manipulent jamais.
- Les plugins et flows ajoutent un traitement propre à l'organisation : exécuter un plugin de masquage avant la sortie, ou utiliser le template intégré Block secrets in model output pour empêcher des clés API ou clés privées d'atteindre l'appelant.
Combien cela a coûté
Les budgets s'appliquent à une organisation, une équipe, un utilisateur ou une clé API. Odock estime le coût de chaque requête, le réserve sur chaque budget concerné avant l'appel upstream, puis règle le coût réel ensuite. Quand une fenêtre est épuisée, l'agent reçoit un 402 budget_exceeded. Les quotas plafonnent de la même façon le nombre de requêtes et de tokens, et le routage maintient les agents sur le modèle approuvé le moins cher qui fonctionne, avec failover quand un provider se dégrade.
Peut-on l'arrêter
C'est là qu'une gateway en ligne diffère le plus d'un observateur :
- Les grants d'accès et règles d'outils arrêtent net les modèles et outils non autorisés, avec allowlists et blocklists par serveur MCP.
- Les nœuds Abort de Flow Studio bloquent une requête avec un code de statut et un message clair, en pre-route, pre-upstream ou post-upstream.
- Le template intégré MCP external approval gate appelle votre service de policy ou d'approbation avant les outils destructifs et échoue fermé si l'approbation est refusée ou indisponible.
- Le plafond de boucles arrête les agents qui dépassent leur limite d'itérations avant qu'ils ne dépensent davantage.
- La révocation et la rotation des clés coupent immédiatement un agent défaillant sans toucher aux autres workloads.
Chaîne de traçabilité
Tout ce qui précède partage un même request id gateway. L'usage record, l'usage record MCP, la trace de flow, les preuves SafetySec et la trace OpenTelemetry d'une même étape peuvent être reliés sans approximation. C'est ce qui transforme une pile de logs en preuves qu'un auditeur ou une équipe de réponse à incident peut suivre.
Gateway et outils de supervision travaillent ensemble
Rien de tout cela ne rend les plateformes de supervision ou de SOC inutiles. Elles corrèlent des signaux d'identité, d'endpoints, de SaaS et de réseau qu'une gateway ne voit jamais. Ce dont elles ont besoin de la couche IA, ce sont des preuves propres, attribuées et en temps réel, et un point d'application qui agit sur leurs décisions.
Odock fournit les deux sens :
- En sortie : le template intégré Incident response fan-out notifie en parallèle la sécurité et le SIEM pour les requêtes à haut risque et chaque invocation d'outil MCP, après que l'appelant a reçu sa réponse. Les plugins d'audit et d'export SIEM s'exécutent dans la lane asynchrone et ne ralentissent jamais les agents.
- En entrée : un service d'approbation ou de décision de policy, y compris celui de votre plateforme de supervision, peut être appelé depuis un flow avant les actions à fort impact.
Un déploiement de la supervision en 30 jours
- Semaine 1 : inventaire et identité. Faites passer le trafic agent par Odock. Émettez une virtual key par agent ou par workload. Révoquez les clés provider partagées.
- Semaine 2 : observer. Activez SafetySec en mode observation, mettez en place la revue des usage records et ajoutez le template d'identité agent dans l'onglet Automation d'une clé pilote.
- Semaine 3 : borner. Définissez budgets d'équipe et d'agent, quotas et plafond de boucles. Restreignez les serveurs MCP aux outils en allowlist.
- Semaine 4 : intervenir. Ajoutez la gate d'approbation externe pour les outils destructifs, passez SafetySec de l'observation à l'application là où les preuves le justifient, et transmettez les preuves à votre SIEM ou à votre plateforme de supervision.
La supervision des agents devient une ligne budgétaire et une question de conseil d'administration. Les organisations qui y répondront bien ne seront pas celles qui ont le plus de tableaux de bord. Ce seront celles où chaque action d'agent passe par un point qui sait qui a demandé, vérifie ce qui est autorisé, protège les données, réserve le coût et peut dire non, et où la trace de tout cela existe déjà quand quelqu'un la demande.
Sources
- VMblog, Classie launches Supervise to track, control and account for enterprise AI agents in real time, 1er octobre 2026
- Help Net Security, Gurucul connects AI activity to identity data for faster threat response, 24 septembre 2026
- Forkast, Zscaler's Agentic SOC launch signals the category startups built is now an enterprise requirement, 7 octobre 2026
- Futurum, Google collapses enterprise AI into a single Gemini agent at Gemini at Work 2026
- AI Agents Directory, AI Agents News Brief, 6 octobre 2026
- AI Agent Store, AI Agents News, semaine du 11 octobre 2026
- Computerworld, AI inference is getting cheaper, but your agents are getting more expensive, 17 août 2026
- Sécurité et guardrails Odock
- Usage records Odock
- Sécurité MCP dans Odock
- Odock Flow Studio
À retenir
- 1
La supervision d'agents est désormais une catégorie de produits : Classie Supervise (1er octobre 2026), Gurucul AI Risk and Response (24 septembre 2026) et l'Agentic SOC de Zscaler (9 septembre 2026) visent tous la visibilité et le contrôle en temps réel des agents IA.
- 2
La supervision se résume à cinq questions : qui a initié l'action, ce que l'agent a fait, quelles données il a touchées, combien cela a coûté et si on peut l'arrêter.
- 3
L'observation après coup répond aux quatre premières. Seul un point de contrôle en ligne répond à la cinquième avant les dégâts, et c'est aussi le seul endroit où appliquer les budgets avant que l'argent ne soit dépensé.
- 4
Odock répond aux cinq dans la gateway : principals des virtual keys et headers d'identité agent, usage records et traces de flow, SafetySec et filtres de payload MCP, budgets réservés avant l'appel, et nœuds Abort, gates d'approbation, plafonds de boucles et révocation de clés.
- 5
Outils de supervision et gateway sont complémentaires : la gateway applique et produit les preuves ; les plateformes de supervision, SIEM et SOC les consomment via plugins et webhooks.
Questions fréquentes
Qu'est-ce que la supervision d'agents IA ?
La supervision d'agents est le contrôle runtime des agents IA : enregistrer qui a initié chaque action, ce que l'agent a fait, quelles données il a consultées, ce que cela a coûté, et appliquer la policy, y compris arrêter ou escalader des actions, pendant que l'agent s'exécute plutôt que lors d'une revue trimestrielle.
En quoi la supervision d'agents diffère-t-elle de l'observabilité LLM ?
L'observabilité LLM mesure les requêtes : latence, tokens, erreurs. La supervision d'agents ajoute l'identité, la délégation, les actions d'outils, l'accès aux données, la responsabilité des coûts et la capacité d'intervenir. Elle relève davantage de la sécurité et de la gouvernance que de la performance.
Pourquoi appliquer dans la gateway plutôt que seulement surveiller ?
Un outil de monitoring voit une action après qu'elle a eu lieu. Une gateway est sur le chemin de chaque appel de modèle et d'outil MCP : elle peut refuser, masquer, re-router, exiger une approbation ou stopper une boucle avant l'appel upstream, et réserver le budget avant que la dépense ne soit engagée.
Odock remplace-t-il les plateformes de supervision ou de SOC ?
Non. Odock est le point d'application et de preuve. Ses plugins et flows peuvent transmettre décisions et preuves d'usage aux outils SIEM, SOC et de supervision, par exemple avec le template de flow intégré d'incident response fan-out, pour que ces plateformes reçoivent des données propres et attribuées.
Comment identifier chaque agent plutôt que chaque application ?
Émettez une virtual API key par agent ou workload et exigez des headers d'identité agent. Le template de flow intégré Agent identity and loop ceiling d'Odock rejette les requêtes d'agent sans headers x-odock-agent-id et x-odock-agent-iteration et arrête les agents qui dépassent une limite d'itérations.
Supervisez les agents là où ils agissent
Odock attribue, inspecte, budgète et peut arrêter chaque appel de modèle et d'outil MCP de vos agents, et enregistre les preuves avec un même request id.
Articles liés
Du chatbot au travail delegue : pourquoi l'IA agentique a besoin d'un control plane runtime
Le grand sujet IA de 2026 n'est pas seulement la qualite des models. C'est le passage du chat au travail delegue. Les agents executent des taches plus longues, appellent des outils et consomment de vrais budgets.
Lire l'articleLes agents IA sont désormais des non-human identities : le problème de credential sprawl de 2026
Vos agents IA ne sont pas de simples features. Ce sont des non-human identities : ils détiennent des credentials, agissent de façon autonome, et la plupart des équipes de sécurité n'ont aucun lifecycle prévu pour eux. Voici pourquoi la multiplication des NHI est devenue le risque agentic AI silencieux de 2026, et ce qu'il faut réellement faire pour y remédier.
Lire l'articleShadow AI en 2026 : pourquoi bannir les outils échoue et pourquoi le governed enablement gagne
Deux tiers des employés collent déjà de vraies données d'entreprise dans des outils IA que personne n'a approuvés. Le réflexe est de bloquer. Les données montrent que cela échoue. Voici le pattern de governed enablement qui comble réellement cet écart, et comment une gateway le rend concret.
Lire l'articleQue logger, monitorer et tracer dans les applications LLM en production
Quand le trafic IA traverse providers, outils, tenants et équipes, l’observabilité doit relier qualité, latency, coût, sécurité et décisions de routing.
Lire l'article